Domain itut.de kaufen?
Wir ziehen mit dem Projekt
itut.de um.
Sind Sie am Kauf der Domain
itut.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain itut.de kaufen?
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **

Ähnliche Suchbegriffe für Intrusion-Detection-Systeme
Top-Angebote
Produkte zum Begriff Intrusion-Detection-Systeme:
-
Vernetzte Systeme für die Automatisierung 4.0, Fachbücher von Reinhard LangmannIntelligent vernetzte Produktionssysteme - ein kompakter Einstieg. Die Vernetzung von Geräten, Maschinen und Anlagen spielt eine Schlüsselrolle in der Automatisierung, die durch Industrie 4.0 zunehmend an Bedeutung gewinnt. Dieses Lehrbuch vermittelt grundlegende Kenntnisse, die für den erfolgreichen Einsatz intelligent vernetzter Produktionssysteme erforderlich sind. Es wendet sich an Studierende aus den Bereichen Maschinenbau, Elektrotechnik sowie Verfahrens- und Umwelttechnik, ist aber auch für Praktiker geeignet, die mit der Digitalisierung der Produktion befasst sind. Teil A widmet sich den Vernetzungsgrundlagen und Bussystemen: - Verfahren, Methoden und Strukturen lokaler Netze - Hard- und Softwarekomponenten eingebetteter Systeme - Eigenschaften ausgewählter Feldbussysteme - Offene Kommunikation vernetzter Systeme auf Basis von OPC Teil B beschäftigt sich mit dem Industrial Ethernet und mobiler Kommunikation: - Netzwerktechnik und Internettechnologien - Ethernet-basierte Echtzeit-Bussysteme - Grundlagen der Funkübertragung - Drahtlose lokale Netze und Weitverkehrsnetze (einschliesslich Mobilfunk) Teil C behandelt die Vernetzung von Cyber-Physical Systems, die die Basis für Industrie 4.0-Lösungen bilden: - Architekturen und Dienste für Industrie 4.0 und Industrial Internet of Things (IIoT) - Kommunikationsinfrastrukturen und -protokolle für Industrie 4.0-Produktionssysteme - Vernetzung in der digitalen Fabrik: OPC UA over TSN, DDS und TSN, 5G und TSN Anhand von zahlreichen Einsatzfällen aus der betrieblichen Praxis werden die Grundlagen vernetzter Systeme veranschaulicht. Mehr als 80 Übungsaufgaben eröffnen die Möglichkeit, das erworbene Wissen zu überprüfen und zu vertiefen. Über 240 Verweise auf Videos und andere weiterführende Wissensquellen runden den Inhalt ab.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Wie können Unternehmen ihr Netzwerk durch Intrusion Detection Systeme vor potenziellen Cyberangriffen schützen? Welche gängigen Methoden und Technologien werden dabei eingesetzt?
Unternehmen können ihr Netzwerk durch Intrusion Detection Systeme schützen, indem sie den Datenverkehr überwachen und verdächtige Aktivitäten erkennen. Gängige Methoden sind die Verwendung von Firewalls, Antivirus-Software und Security Information and Event Management (SIEM) Systemen. Zudem werden Technologien wie Machine Learning und künstliche Intelligenz eingesetzt, um Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **


Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
Top-Angebote
Produkte zum Begriff Intrusion-Detection-Systeme:
-
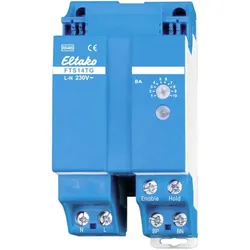
Eltako Gateway Taster für FTS14 Systeme, AutomatisierungTaster-Gateway für FTS14-Systeme. Stand-by-Verlust nur 1,3 Watt. Anschluss an den Eltako-RS485-Bus. Querverdrahtung Bus und Stromversorgung mit Steckbrücke. Betrieb in Verbindung mit FAM14 oder FTS14KS. Zur besseren Wärmeabfuhr muss auf der linken Seite ein halber Lüftungsabstand eingehalten werden, hierzu das beiliegende Distanzstück DS14 verwenden. Versorgungsspannung 230V. Mit bis zu 3 Taster-Gateways FTS14TG lassen sich die Telegramme von bis zu 90 über einen 2-Draht-Tasterbus verbundenen 4-fach-Bus-Taster B4T65 und B4FT65 bzw. Bus-Tasterkoppler FTS61BTK und FTS61BTKL mit den daran angeschlossenen konventionellen Tastern einspeisen. Über nur 2 Adern erfolgt die Datenübertragung und die Stromversorgung gleichzeitig. Dadurch entfallen zahlreiche einzelne Taster-Steuerleitungen. Ein FTS14EM ist dann gegebenenfalls nicht erforderlich. Bis zu 30 Stück B4T65, B4FT65, FTS61BTK und FTS61BTKL können an ein Taster-Gateway FTS14TG angeschlossen werden. Über den 2-Draht-Bus erfolgt die Spannungsversorgung der angeschlossenen Geräte mit 29V DC und gleichzeitig die Datenübertragung. Bitte nur gängige Bus- oder Telefonleitungen verwenden. Der 2-Draht-Bus ist galvanisch getrennt vom Eltako-RS485-Bus. Die zulässige Gesamtleitungslänge beträgt 200m. Das dem FTS14TG beiliegende RLC-Glied muss an dem am weitesten entfernten Bus-Taster bzw. Bus-Tasterkoppler zusätzlich an die Klemmen BP und BN angeschlossen werden. Mit einem FTS14FA im Eltako-RS485-Bus werden die Tastertelegramme der angeschlossenen Geräte auch in den Eltako-Gebäudefunk gesendet.91,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Wie können Unternehmen ihr Netzwerk durch Intrusion Detection Systeme vor potenziellen Cyberangriffen schützen? Welche gängigen Methoden und Technologien werden dabei eingesetzt?
Unternehmen können ihr Netzwerk durch Intrusion Detection Systeme schützen, indem sie den Datenverkehr überwachen und verdächtige Aktivitäten erkennen. Gängige Methoden sind die Verwendung von Firewalls, Antivirus-Software und Security Information and Event Management (SIEM) Systemen. Zudem werden Technologien wie Machine Learning und künstliche Intelligenz eingesetzt, um Angriffe frühzeitig zu erkennen und abzuwehren. **
Ähnliche Suchbegriffe für Intrusion-Detection-Systeme
-
Vernetzte Systeme für die Automatisierung 4.0, Fachbücher von Reinhard LangmannIntelligent vernetzte Produktionssysteme - ein kompakter Einstieg. Die Vernetzung von Geräten, Maschinen und Anlagen spielt eine Schlüsselrolle in der Automatisierung, die durch Industrie 4.0 zunehmend an Bedeutung gewinnt. Dieses Lehrbuch vermittelt grundlegende Kenntnisse, die für den erfolgreichen Einsatz intelligent vernetzter Produktionssysteme erforderlich sind. Es wendet sich an Studierende aus den Bereichen Maschinenbau, Elektrotechnik sowie Verfahrens- und Umwelttechnik, ist aber auch für Praktiker geeignet, die mit der Digitalisierung der Produktion befasst sind. Teil A widmet sich den Vernetzungsgrundlagen und Bussystemen: - Verfahren, Methoden und Strukturen lokaler Netze - Hard- und Softwarekomponenten eingebetteter Systeme - Eigenschaften ausgewählter Feldbussysteme - Offene Kommunikation vernetzter Systeme auf Basis von OPC Teil B beschäftigt sich mit dem Industrial Ethernet und mobiler Kommunikation: - Netzwerktechnik und Internettechnologien - Ethernet-basierte Echtzeit-Bussysteme - Grundlagen der Funkübertragung - Drahtlose lokale Netze und Weitverkehrsnetze (einschliesslich Mobilfunk) Teil C behandelt die Vernetzung von Cyber-Physical Systems, die die Basis für Industrie 4.0-Lösungen bilden: - Architekturen und Dienste für Industrie 4.0 und Industrial Internet of Things (IIoT) - Kommunikationsinfrastrukturen und -protokolle für Industrie 4.0-Produktionssysteme - Vernetzung in der digitalen Fabrik: OPC UA over TSN, DDS und TSN, 5G und TSN Anhand von zahlreichen Einsatzfällen aus der betrieblichen Praxis werden die Grundlagen vernetzter Systeme veranschaulicht. Mehr als 80 Übungsaufgaben eröffnen die Möglichkeit, das erworbene Wissen zu überprüfen und zu vertiefen. Über 240 Verweise auf Videos und andere weiterführende Wissensquellen runden den Inhalt ab.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.